2026/9/25 個人情報の流出、誰が責任を引き受けるのか?
 Welwalife Founder
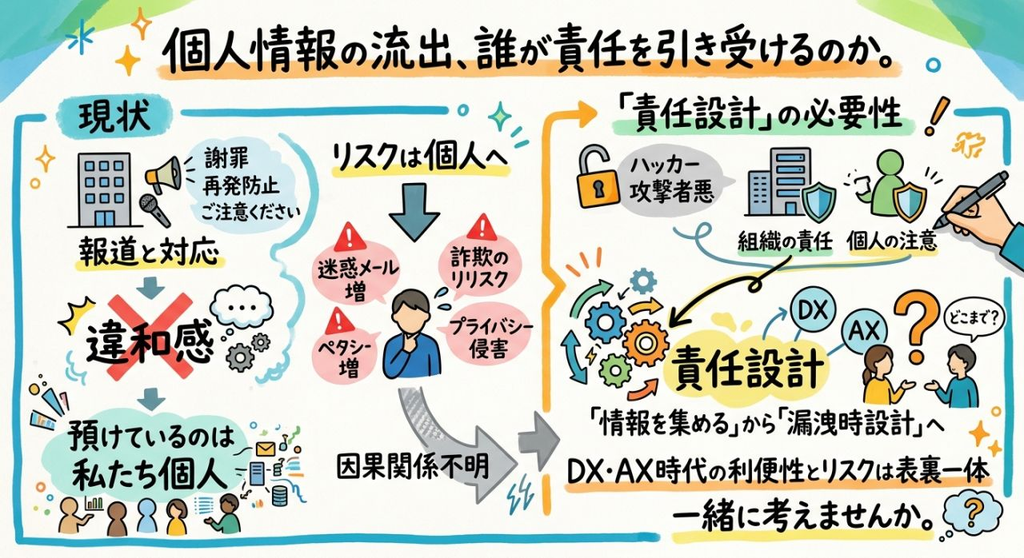
個人情報が漏洩しました。申し訳ありません。
行政や大企業から、そんな発表を目にすることがあります。
続いて、「再発防止に努めます」 「不審なメールなどにご注意ください」という通知。
でも、私はいつも少し違和感があります。
再発防止は、当然ではないでしょうか。
問題は、その先です。
個人情報を預けていたのは私たち個人です。
漏洩した結果、
・迷惑メールが増える
・詐欺やなりすましのリスクが高まる
・プライバシーが侵害される
・場合によっては、実際の被害につながる
こうしたリスクを負うのは、最終的には個人です。
ところが実害が発生しても、今回の漏洩との因果関係は確認できないことが多いのではないでしょうか。
では、誰がそのリスクを引き受けるのでしょうか。
もちろん、不正アクセスをした攻撃者が悪い。
高度化するサイバー攻撃に対して、守る側が100%防ぐのが難しくなっている現状も理解できます。
しかし、それと同時に、個人情報を預かっていた組織としての責任もあるはずです。
「私たちもサイバー攻撃の被害者です」という説明だけでは、情報を預けていた個人にとっては十分ではありません。
攻撃の被害者であることと、 個人情報を預かった側として責任を負うことは、 両立するはずです。
私は、「漏洩したら謝罪して、再発防止を約束して、あとは本人に注意してもらう」
という仕組みには、限界があると思います。
DXが進めば進むほど、私たちは企業や行政に、より多くの個人情報を預けることになります。
だからこそ、「情報を集める」だけではなく、 「漏洩したとき、誰がどこまで責任を引き受けるのか」まで設計しておくことが責任ではないでしょうか。
DX・AX時代の利便性とリスクマネジメントは表裏一体です。
これは、これからのデジタル社会における重要な「責任設計」の問題だと思います。
あなたは、情報漏洩の報道に違和感を覚えたことはありませんか。
\ 最新情報をチェック /